
Il software applicativo ha un rapporto comodo con gli errori. Qualcosa si rompe, si scrive una correzione, va in produzione quello stesso pomeriggio.
Un insieme diverso di regole
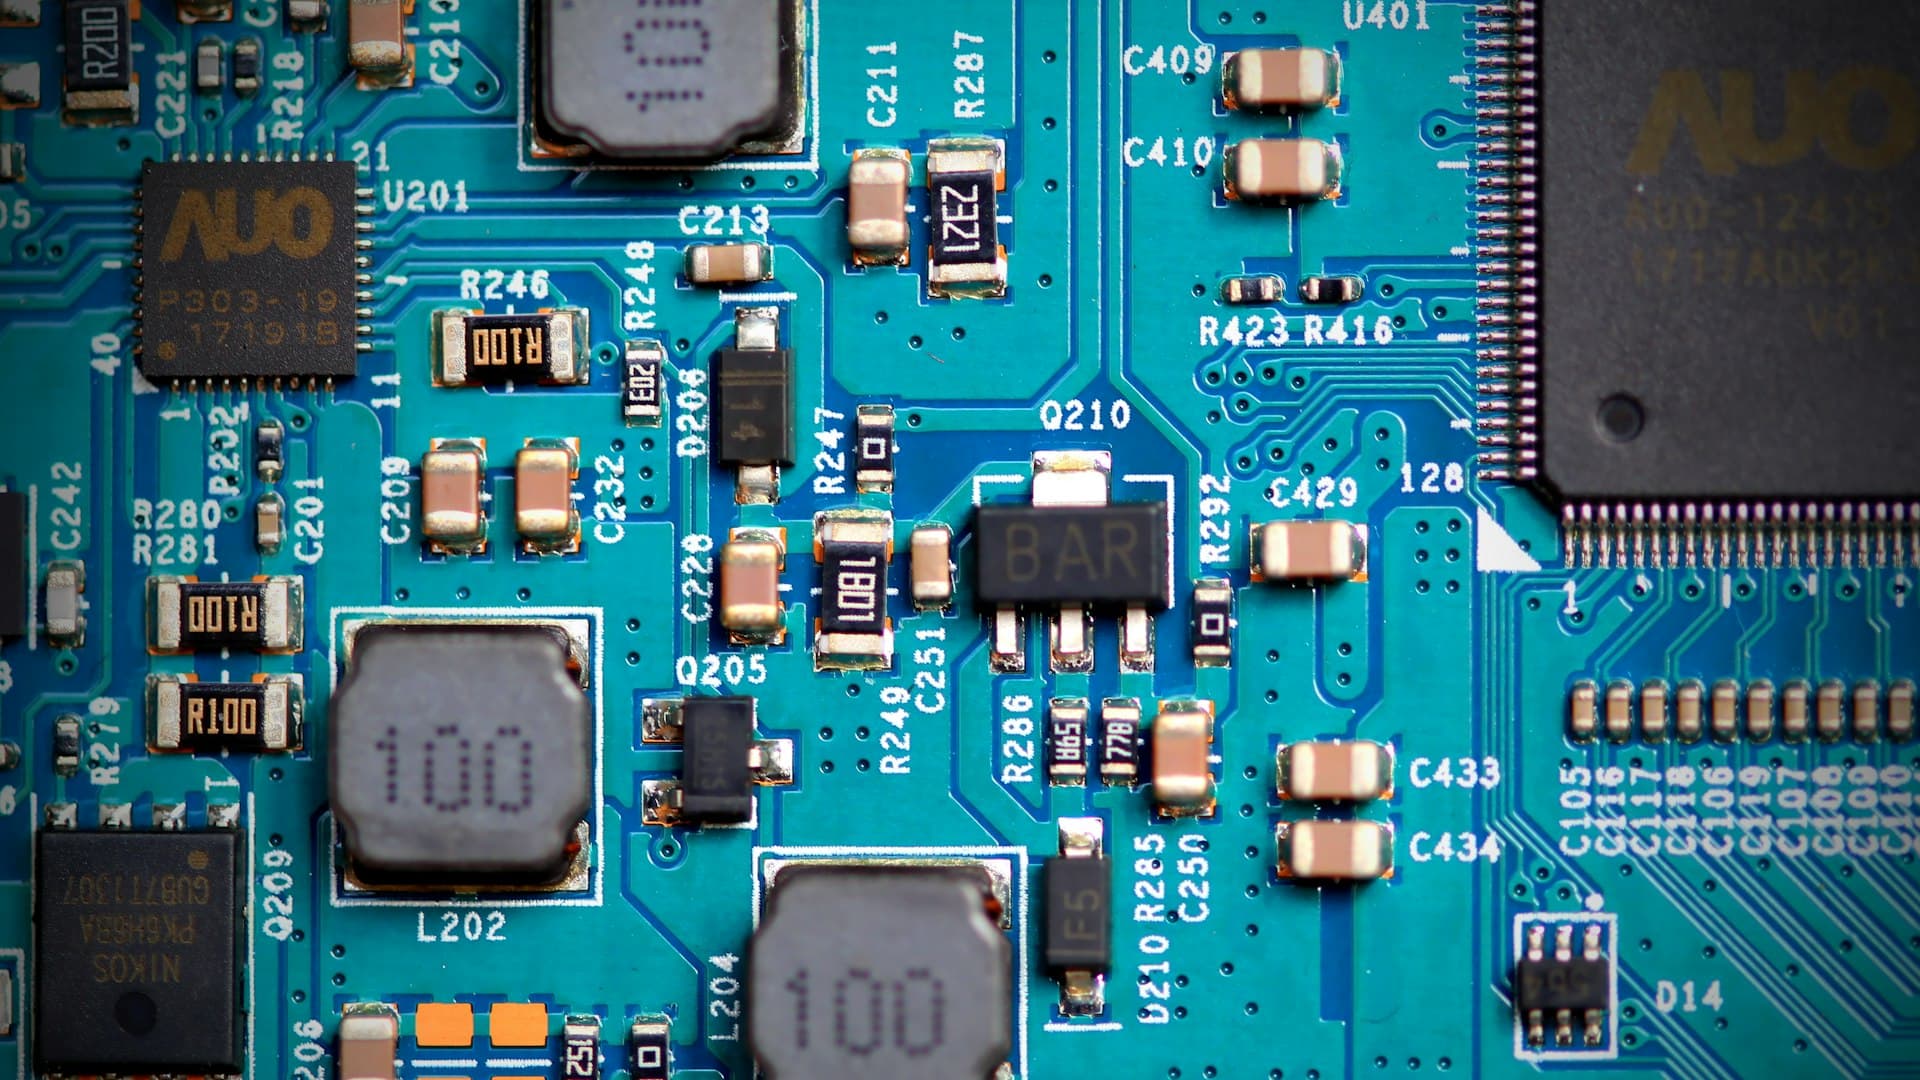
Il software embedded vive dentro un prodotto. Un controllore motore, una pompa medica per infusione, un veicolo, un termostato, un satellite, un sensore di fabbrica. Le regole cambiano in quattro modi, e ognuno di essi plasma come si fa il lavoro.
L'hardware è fisso. Se il processore è troppo lento, la memoria troppo piccola o la periferica sbagliata, non puoi aggiornare quell'esemplare. Puoi solo cambiare il software, ed eventualmente non puoi cambiare nemmeno quello.
Le risorse sono limitate e piccole. Kilobyte invece di gigabyte in molti prodotti. L'allocazione dinamica della memoria è spesso vietata del tutto perché un fallimento dell'allocazione non ha una risposta accettabile e la frammentazione dopo anni di funzionamento continuo è imprevedibile.
Le scadenze sono reali. Mancarne una può significare che un motore riceve un comando sbagliato, un anello di controllo diventa instabile, o una funzione di sicurezza non scatta.
Il guasto è fisico. Il software applicativo che fallisce mostra un messaggio. Il software embedded che fallisce muove qualcosa, scalda qualcosa o ferma qualcosa.
La disciplina non è definita dal linguaggio. È definita dal non poter cambiare idea più tardi.
Cosa copre questa direzione
L'ambito: microcontrollori, sviluppo di firmware, sistemi operativi in tempo reale, interfacce hardware-software, driver di dispositivo e sicurezza embedded.
Quattro aree.
Interfacciamento hardware. Registri, periferiche, interrupt, bus di comunicazione e la lettura di datasheet che li accompagna.
Architettura del firmware. Cicli bare metal, sistemi operativi in tempo reale, scomposizione in task e le decisioni di scheduling sottostanti.
Programmazione vincolata. Lavorare dentro budget di memoria, timing e potenza, e dimostrare di averlo fatto.
Ciclo di vita. Meccanismi di aggiornamento, sicurezza, diagnostica e manutenzione a lungo termine.
Tempo reale significa scadenze, non velocità
Il termine viene frainteso di continuo. Il tempo reale non è un'affermazione sulle prestazioni. È un'affermazione sulla prevedibilità.
Un sistema hard real time deve completare una data azione entro una data scadenza, ogni singola volta. Le prestazioni medie sono irrilevanti. Un sistema che risponde in cinquanta microsecondi in media e in cinque millisecondi una volta all'ora non è stato veloce quasi sempre. Ha fallito, una volta all'ora.
Da qui derivano tre concetti, che sono il nucleo della disciplina.
Tempo di esecuzione nel caso peggiore. Non tipico, non misurato in un'esecuzione normale. Il tempo massimo che il codice può impiegare, con ogni ramo preso nel modo peggiore, ogni cache mancata e ogni interrupt arrivato nel momento peggiore. Il progetto si fa contro quel numero.
Latenza e jitter degli interrupt. Quanto tempo passa prima che il sistema risponda a un evento esterno, e quanto varia. Il jitter conta quanto la latenza nelle applicazioni di controllo, perché un anello di controllo assume un intervallo di campionamento fisso e degrada quando non lo riceve.
Priorità e scheduling. Cosa gira quando più cose sono pronte, e cosa succede quando un task a bassa priorità trattiene una risorsa di cui ha bisogno un task ad alta priorità. Quella situazione, l'inversione di priorità, ha causato guasti reali e ben documentati in sistemi consegnati, e i meccanismi che la prevengono esistono proprio perché non è ovvia.
I bug che esistono solo nel lavoro embedded
Una categoria di guasto che gli sviluppatori applicativi incontrano raramente e gli ingegneri embedded incontrano di continuo.
Condizioni di gara con gli interrupt. Il codice principale e un gestore di interrupt che toccano la stessa variabile, con l'interrupt che arriva tra la lettura e la scrittura. Compare una volta su diecimila esecuzioni e sparisce quando aggiungi un'istruzione di stampa.
Overflow dello stack. Nessuna protezione della memoria in molti sistemi piccoli, quindi lo stack cresce silenziosamente dentro altri dati e il sintomo compare altrove, molto più tardi.
Corruzione della memoria. Un errore di puntatore o un buffer overrun che danneggia dati appartenenti a un sottosistema completamente diverso, producendo un guasto la cui posizione non ha nulla a che fare con la causa.
Comportamento dipendente dal timing. Codice che funziona a una velocità di clock, un livello di ottimizzazione del compilatore o una temperatura e fallisce a un'altra.
Heisenbug. Guasti che spariscono sotto il debugger, perché collegarlo cambia il timing che li aveva causati.
La conseguenza pratica è che il debug embedded si affida a strumenti che osservano senza disturbare: trace hardware, analizzatori logici, oscilloscopi e strumentazione progettata dentro il prodotto. Imparare a leggere un segnale su un oscilloscopio non è nostalgia. È spesso l'unico modo per vedere il guasto.
Dove si colloca in questo dominio
I sistemi embedded e l'hardware di calcolo sono la quinta delle nove direzioni del dominio semiconduttori, elettronica e quantistica di Astra Trainer. Si abbina all'ingegneria elettronica, dato che quasi ogni scheda porta firmware e i due ruoli condividono un confine su cui litigano spesso, e alla progettazione di chip dove i programmi system-on-chip hanno bisogno di entrambi i lati fluenti.
Si collega anche verso l'esterno alla robotica, dove lo strato di controllo è embedded, alla manifattura avanzata per il controllo industriale, e a medicina e healthtech dove i dispositivi portano obblighi normativi. Qui trovi le nove direzioni.
Il lancio è l'inizio di un obbligo decennale
Un sensore industriale, un dispositivo medico, un veicolo o un'infrastruttura edilizia resteranno in servizio per un decennio o più. Se si connette a una rete, tutto quel periodo è un'esposizione.
Tre problemi che separano la sicurezza embedded dalla sicurezza dei server, e nessuno ha una risposta pulita.
Aggiornare è difficile e rischioso. I dispositivi possono essere irraggiungibili, a batteria, con banda limitata o fisicamente inaccessibili. Un aggiornamento che fallisce a metà può lasciare un dispositivo inutilizzabile, il che per alcuni prodotti significa una visita in loco e per altri una perdita. Un aggiornamento sicuro, ripristinabile e verificato è un problema di progettazione che deve essere risolto prima che venga spedita la prima unità, perché non può essere aggiunto dopo a dispositivi già sul campo.
La crittografia deve durare. Chiavi e algoritmi scelti oggi restano nei dispositivi per tutta la vita di servizio. È qui che questa direzione incontra la comunicazione, il sensing e la sicurezza quantistica, e la risposta è l'agilità crittografica: progettare così che l'algoritmo possa essere sostituito invece di assumere che la prima scelta sia permanente.
L'obbligo diventa sempre più legale. Diverse giurisdizioni hanno introdotto requisiti per i prodotti connessi, inclusi divieti sulle password predefinite universali, obbligo di dichiarare per quanto tempo saranno forniti aggiornamenti di sicurezza, e processi di segnalazione delle vulnerabilità. I dettagli variano per mercato e cambiano, ma la direzione di marcia è coerente: il supporto alla sicurezza sta diventando un impegno dichiarato con una durata attaccata, non una questione di buona volontà.
I ruoli, nel dettaglio
Ingegneri software embedded. Il ruolo ampio.
Ingegneri firmware. I più vicini all'hardware.
Sviluppatori di driver di dispositivo.
Ingegneri di sistemi in tempo reale, per applicazioni critiche sul timing e di controllo.
Ingegneri Linux embedded, una specializzazione distinta dal lavoro su microcontrollori.
Ingegneri di integrazione hardware-software, che avviano nuove schede.
Ingegneri di sicurezza embedded. Secure boot, gestione delle chiavi, infrastruttura di aggiornamento.
Ingegneri di sicurezza funzionale, per sistemi automotive, industriali e medicali.
Ingegneri di test e validazione embedded, incluso l'hardware-in-the-loop.
Chi può essere riqualificato
Ingegneri software applicativi. Il bacino più grande. Portano struttura, disciplina negli strumenti e abitudini di controllo di versione che ai team embedded spesso mancano. Ciò che va insegnato deliberatamente è il modello hardware: registri, interrupt, timing, e perché l'allocazione dinamica viene trattata con sospetto.
Tecnici e ingegneri elettronici. Conversione dall'altro lato, con già l'intuito hardware e bisogno di struttura software.
Personale di controllo e automazione industriale. I programmatori di controllori logici programmabili capiscono già comportamento in tempo reale, scansione deterministica e vincoli industriali.
Ingegneri di test. Verso validazione e test hardware-in-the-loop.
Ingegneri IT e di rete. Verso il lavoro sui dispositivi connessi e la sicurezza embedded, dove la conoscenza dei protocolli trasferisce e i vincoli di risorse no.
Ingegneri di assistenza sul campo. Verso diagnostica e ingegneria di supporto, portando la conoscenza dei guasti sul campo che nessuno nello sviluppo ha.
Sicurezza funzionale e dispositivi regolamentati. Il software embedded in dispositivi medici, veicoli, aviazione, macchinari industriali e sistemi strumentati di sicurezza è governato da standard vincolanti e regimi normativi con requisiti per processo di sviluppo, documentazione, verifica e controllo delle modifiche. I livelli di integrità di sicurezza sono assegnati tramite valutazione formale e la certificazione è concessa da enti competenti. La formazione costruisce capacità ingegneristica e consapevolezza di dove si applicano questi obblighi. Non conferisce certificazione, status di valutatore di sicurezza, o autorità a rilasciare software in un prodotto regolamentato.
Cosa portarsi a casa
Il lavoro embedded è definito dai vincoli, non da un linguaggio. Hardware fisso, memoria piccola, scadenze rigide e una vita lunga.
Tempo reale significa rispettare una scadenza ogni volta. Il tempo di esecuzione nel caso peggiore è il numero che conta, non la media.
I bug caratteristici sono guasti di timing, concorrenza e memoria che si nascondono dai debugger, ed è per questo che gli strumenti di osservazione hardware restano centrali.
Aggiornamento e agilità crittografica devono essere progettati prima che venga spedita la prima unità, perché non possono essere aggiunti retroattivamente a dispositivi già sul campo.
E le due migliori fonti di nuovi ingegneri embedded arrivano da direzioni opposte: sviluppatori applicativi che hanno bisogno del modello hardware, e tecnici che hanno bisogno della struttura software.
Cosa significa davvero tempo reale?
Rispettare una scadenza specificata ogni volta, non essere veloce. Un sistema che risponde rapidamente in media e occasionalmente in ritardo ha fallito, perché nelle applicazioni di controllo e sicurezza è la risposta tardiva quella che conta.
Perché l'allocazione dinamica di memoria viene evitata nei sistemi embedded?
Perché l'allocazione può fallire e spesso non c'è una risposta accettabile al fallimento, e perché la frammentazione dopo anni di funzionamento continuo è difficile da prevedere. Molti progetti allocano staticamente all'avvio.
Perché i bug embedded sono così difficili da riprodurre?
Perché molti dipendono dal timing. Race condition sugli interrupt, overflow dello stack e corruzione della memoria producono sintomi lontani dalla causa, e collegare un debugger cambia il timing che li ha creati.
Perché la sicurezza embedded va progettata in anticipo?
Perché un dispositivo può restare in servizio per un decennio, e il meccanismo di aggiornamento, la gestione delle chiavi e la capacità di sostituire gli algoritmi crittografici non si possono aggiungere a unità già distribuite sul campo.
Gli sviluppatori applicativi possono passare al lavoro embedded?
Sì, e portano struttura e disciplina negli strumenti utili. Il divario da insegnare esplicitamente è il modello hardware: registri, interrupt, comportamento del timing e vincoli di risorse.